
IA et secteurs réglementés : adopter l'IA fiable en conformité
Comment adopter l'IA fiable dans les secteurs réglementés (santé, finance, immobilier) tout en garantissant sécurité, traçabilité et conformité RGPD et AI

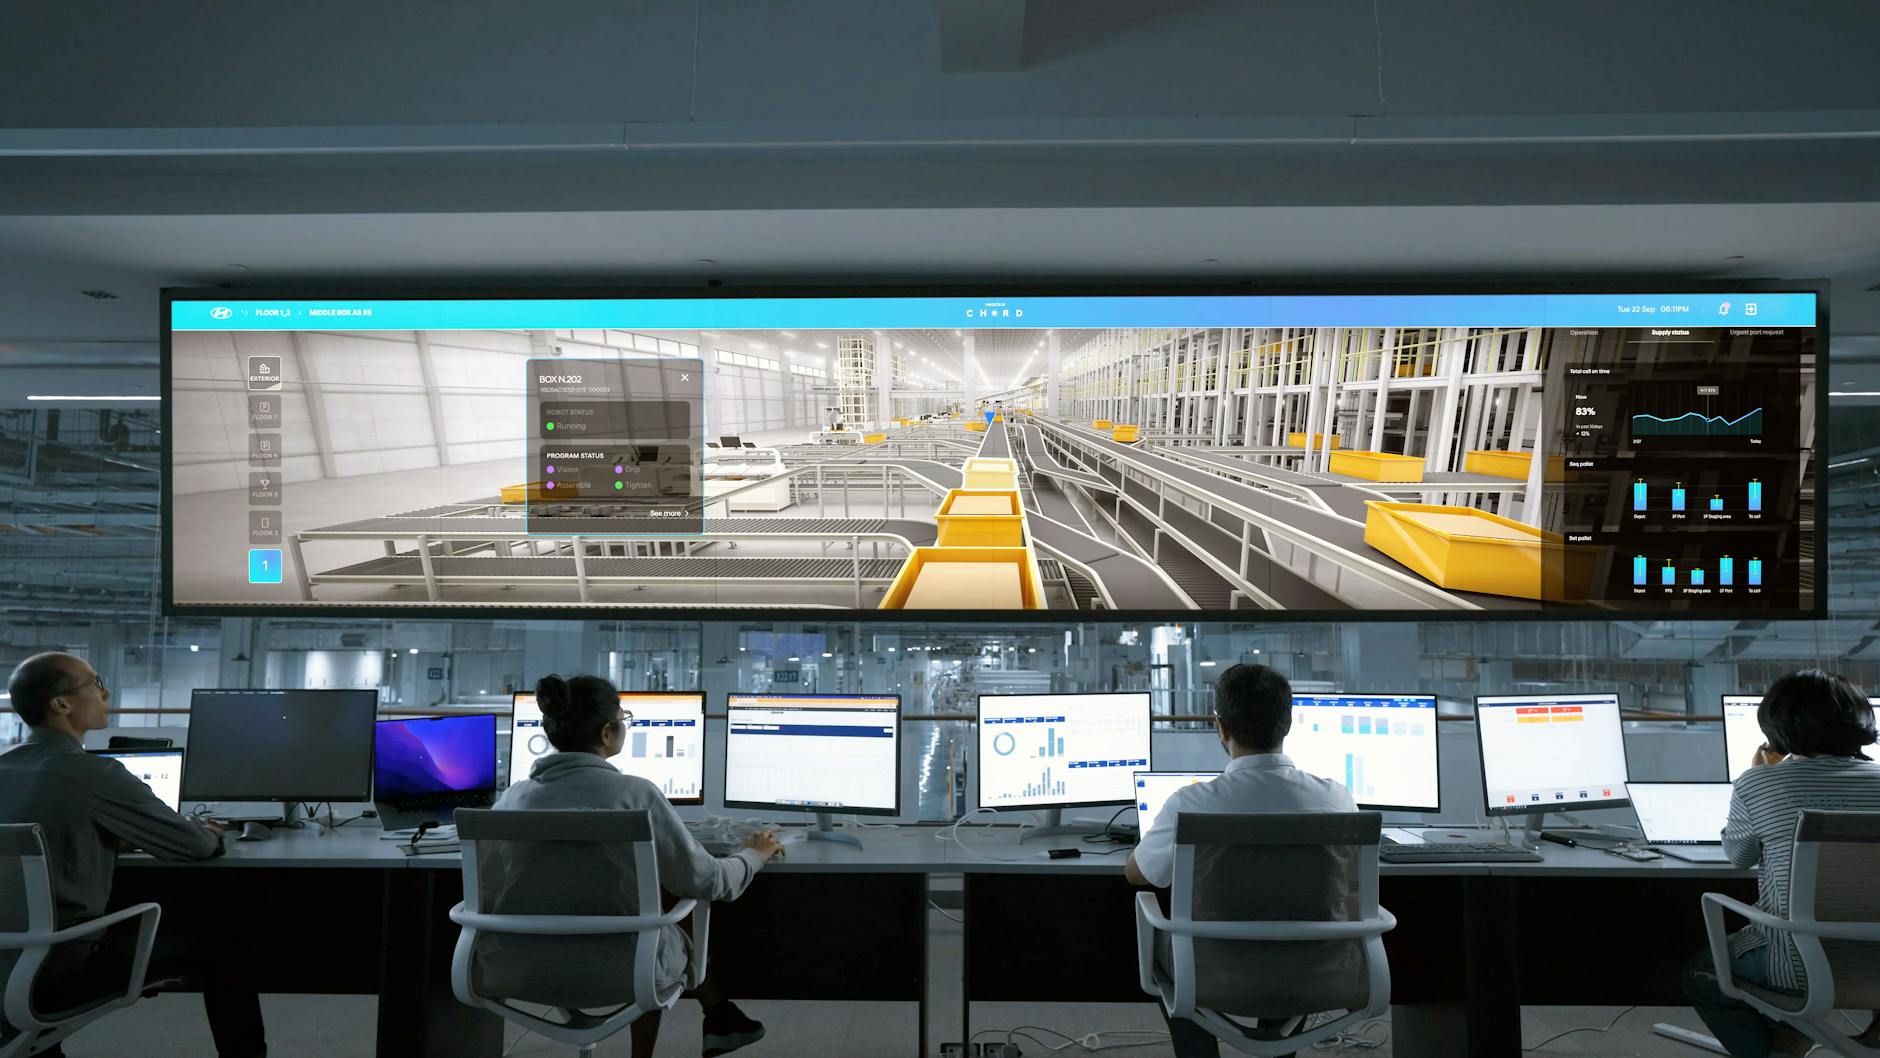
Comment adopter l'IA fiable dans les secteurs réglementés (santé, finance, immobilier) tout en garantissant sécurité, traçabilité et conformité RGPD et AI Act.
Dans les secteurs soumis à des obligations réglementaires strictes — santé, finance, immobilier, cabinets comptables — l'adoption de l'intelligence artificielle ne peut se faire sans une gouvernance rigoureuse. L'IA générative grand public, bien qu'attractive, présente des risques majeurs : fuite de données sensibles, absence de contrôle sur l'hébergement, et impossibilité de garantir la conformité RGPD ou l'AI Act.
Ce guide explique comment adapter une stratégie d'adoption de l'IA aux contraintes des secteurs réglementés. Il s'appuie sur des principes éprouvés, des exemples concrets et des cadres juridiques existants pour éviter le piège du shadow AI tout en tirant parti de l'innovation.
Sommaire
- Quel est le vrai problème avec l'IA grand public dans les secteurs réglementés ?
- Définir l'IA fiable et souveraine pour un secteur réglementé
- Identifier les risques spécifiques liés à l'IA non contrôlée
- Faire respecter la conformité RGPD et AI Act dès le déploiement
- Garantir la sécurité des données et le maîtrise des flux
- Mettre en place une gouvernance de l'IA opérationnelle
- Cas concrets : comment ça a été fait chez des acteurs réglementés
- Bonnes pratiques et pièges à éviter
- FAQ
- Conclusion et prochaines étapes
Quel est le vrai problème avec l'IA grand public dans les secteurs réglementés ?
Dans la plupart des organisations, l'IA entre déjà par la porte de service. Un collaborateur utilise ChatGPT pour rédiger un compte-rendu, un assistant vocal pour planifier une visite, ou un outil d'analyse de données pour générer un rapport commercial.
Or, dans les secteurs réglementés, chaque interaction avec des données personnelles, médicales, financières ou immobilières doit respecter des exigences précises :
- Le RGPD impose un traitement licite, une finalité définie et une minimisation des données ;
- L'AI Act (en vigueur progressivement depuis 2024) classe les systèmes d'IA selon leur niveau de risque, avec des obligations renforcées pour les catégories élevées et interdites ;
- Les autorités de santé (HDS en France, par exemple) exigent que les hébergeurs soient certifiés et que les données soient localisées ;
- Les organismes financiers doivent garantir la traçabilité et l'audabilité de toute décision automatisée.
Un outil d'IA grand public ne permettrait jamais de prouver la localisation des données, la chaîne d'accès ou la traçabilité des traitements. Le risque n’est donc pas théorique : il est actif, quotidien, et souvent invisible.
Définir l'IA fiable et souveraine pour un secteur réglementé
L'IA fiable, ou trusted AI, repose sur quatre piliers :
- Transparence : comprendre comment la réponse est générée ;
- Traçabilité : garder un journal des échanges et des données utilisées ;
- Sécurité : héberger les modèles et les données dans un environnement contrôlé ;
- Conformité : garantir que chaque usage respecte les obligations légales en vigueur.
L'approche souveraine va plus loin : l'IA est déployée dans l’infrastructure de l’organisation, sans transit des données vers un tiers. Aucun fournisseur extérieur ne gère les modèles ou les données.
Cela permet de :
- Connaître exactement où les données sont stockées ;
- Appliquer des politiques d’accès internes (SSO, gestion fine des droits) ;
- Auditer les logs d’usage à tout moment ;
- Respecter les exigences de localisation imposées par le RGPD ou le Code de la santé publique.
Identifier les risques spécifiques liés à l'IA non contrôlée
1. Risque de fuite de données sensibles
Le shadow AI — l’usage non autorisé d’outils d’IA par les salariés — est aujourd’hui l’un des vecteurs de fuites de données les plus actifs. Selon une étude de Gartner (2024), 85 % des entreprises estiment que leurs collaborateurs utilisent des modèles d’IA générative commerciaux sans autorisation.
Dans un cabinet medical ou un service de radiologie, un fichier patient collé dans un chatbot représente une violation grave du RGPD et du secret professionnel.
2. Risque juridique et réglementaire
Le non-respect de l’AI Act expose les organisations à des sanctions administratives (jusqu’à 6 % du chiffre d’affaires mondial ou 30 millions d’euros, whélisé) et à des poursuites civiles. Les systèmes d’IA utilisés pour établir des profils ou prendre des décisions automatisées relèvent de la catégorie à risque élevé.
3. Risque opérationnel
Un modèle d’IA non contrôlé peut produire des erreurs inconsidérées. Dans un secteur réglementé, une erreur sur une ordonnance, un diagnostic ou une simulation financière peut avoir des conséquences graves.
Faire respecter la conformité RGPD et AI Act dès le déploiement
Dans les secteurs réglementés, la conformité ne peut pas être un ajout. Elle doit être intégrée dès la conception — un principe appelé privacy by design et AI by design.
1. Cartographier les traitements d’IA
Chaque usage de l’IA doit être enregistré :
- Quel modèle est utilisé ?
- Quelles données sont ingérées ?
- Quel est le but du traitement ?
- Qui a accès au modèle et aux données ?
- Comment les données sont-elles effacées à la fin du cycle ?
2. Appliquer la minimisation des données
Seules les données strictement nécessaires à un usage doivent être utilisées. Par exemple, dans un hôpital, un modèle d’IA ne devrait jamais avoir accès à l’ensemble du dossier patient pour répondre à une question administrative.
3. Garantir la traçabilité
Le journal des accès et des requêtes doit être conservé et consultable. Cela permet de répondre à tout contrôle des autorités (CNIL, ANSM, ACPR…).
4. Former et sensibiliser les utilisateurs
Un salarié non formé à l’usage de l’IA est une faille sécurité. Les chartes internes d’usage de l’IA et les formations obligatoires sont des leviers essentiels.
Garantir la sécurité des données et le maîtrise des flux
Hébergement et localisation des données
Dans les secteurs de santé et de finance, la localisation des données est un impératif. Un modèle hébergé aux États-Unis ou en Asie peut exposer l’organisation à des risques juridiques (extraterritorialité du Patriot Act, par exemple).
Le principe est simple : tout modèle utilisé avec des données sensibles doit être hébergé dans l’UE, idéalement sur site ou dans un cloud certifié.
Chiffrement et gestion des accès
Le chiffrement des données au repos et en transit, associé à une authentification forte (SSO, MFA), réduit les surfaces d’attaque. Les modèles d’IA souverains permettent d’appliquer ces règles directement.
Isolation des flux
Le modèle ne doit jamais interagir directement avec des systèmes critiques (dossiers patients, systèmes comptables). Un firewall applicatif ou une couche d’orchestration contrôle chaque appel et journalise les réponses.
Mettre en place une gouvernance de l'IA opérationnelle
Une gouvernance efficace repose sur trois piliers :
1. Comité d’IA interne
Il doit inclure :
- Le DPO ou RSSI (pilotage sécurité et conformité) ;
- Le responsable métier (compréhension des usages réels) ;
- Un représentant juridique (veille réglementaire) ;
- Un chef de projet (suivi opérationnel).
Ce comité valide chaque déploiement d’IA, évalue les risques, et décide des protocoles d’usage.
2. Charte d’usage de l’IA
Elle définit :
- Les usages autorisés (ex. : rédaction de courriels internes) ;
- Les usages interdits (ex. : collage de données patients) ;
- Les sanctions en cas de non-respect.
3. Métriques d’adoption et de conformité
Indicateurs clés :
- Nombre de modèles déployés en interne ;
- Taux d’incidents signalés ;
- Nombre de formations suivies ;
- Nombre de fuites potentielles bloquées.
Cas concrets : comment ça a été fait chez des acteurs réglementés
Cas 1 – CPTS en région Auvergne-Rhône-Alpes
Un centre de prévention et de soins temporels (CPTS) a intégré une IA souveraine pour automatiser la coordination des rendez-vous et la gestion des documents médicaux. Le modèle, hébergé localement, respecte le secret professionnel, le RGPD et le label HDS. Résultat : 40 % de gain de temps pour les équipes infirmières, zéro alerte conformité.
Cas 2 – Agence immobilière franco-belge
Une agence de taille moyenne a déployé un assistant vocal souverain relié à son CRM et à sa base clients. L’assistant, intégré à Odoo, permet de planifier des visites, de répondre à des FAQs clients, et de préremplir les fiches de pré qualification. Toutes les conversations sont enregistrées et auditables.
Cas 3 – Fintech européenne
Une fintech a mis en place un agent IA interne connecté à ses systèmes de feedback client et de conformité. L’IA analyse les avis clients, extrait les signaux de risque, et alerte automatiquement le service qualité. Les données restent en UE, chiffrées, et les logs d’accès sont consultables par le DPO.
Bonnes pratiques et pièges à éviter
Pièges fréquents
- Utiliser un LLM grand public pour des tâches sensibles — Risque de fuite de données immédiat.
- Déployer un modèle interne sans formation — L’outil est utilisé de façon incorrecte ou contournée.
- Négliger la phase de cadrage — Le projet grossit en complexité et en coût sans maîtrise.
- Ne pas auditer les flux d’entrée/sortie — Les données peuvent s’échapper sans être tracées.
Bonnes pratiques
- Commencer par un cas d’usage limité — Un processus simple, bien circonscrit, permet de valider la gouvernance.
- Imposer le hébergement local ou UE — Aucune donnée sensible ne doit quitter l’organisation.
- Intégrer l’IA à un ERP ou un système existant — Cela permet de centraliser les logs et les accès.
- Planifier des revues régulières de gouvernance — L’évolution réglementaire exige une veille active.
Vous souhaitez déployer une solution d’IA fiable et conforme dans votre secteur réglementé ? Découvrez l’offre DATALIA →
Questions fréquentes
L’IA peut-elle être utilisée légalement dans les secteurs réglementés ?
Oui, à condition qu’elle soit déployée selon les principes du privacy by design et que les traitements soient documentés, limités et tracés. Le texte de l’AI Act, en vigueur depuis 2024, autorise les systèmes d’IA à faible risque, sous réserve de garanties.
Quelle est la différence entre IA souveraine et IA locale ?
L’IA locale est hébergée dans un datacenter français ou européen. L’IA souveraine va plus loin : le modèle est intégré dans les infrastructures internes, sans dépendance à un fournisseur externe. Cela garantit une maîtrise complète des données.
Conclusion : l’IA au service de la conformité et de la sécurité
Adopter l’IA dans les secteurs réglementés n’est pas une option technologique, c’est une nécessité stratégique. Mais cette adoption doit être encadrée, sécurisée et conforme.
Les organisations qui réussissent sont celles qui :
- Comprennent les risques liés au shadow AI ;
- Imposent le hébergement souverain et l’isolation des données ;
- Mettent en place une gouvernance claire, avec un comité et une charte d’usage ;
- Intègrent l’IA à leurs systèmes existants (ERP, CRM) pour garder le contrôle.
DATALIA accompagne les structures réglementées dans ce saut qualitatif. En combinant conseil en transformation digitale, intégration sur mesure d’ERP (Odoo) et déploiement d’IA souveraine (DATALIA.App), elle permet de passer de l’intuition à l’action, en toute sérénité juridique.
Mettez en œuvre votre stratégie d’IA fiable avec un expert DATALIA : DATALIA →
Automatisez votre entreprise avec l’IA grâce à DATALIA: DATALIA →

